- Neuf
Genisoft Security Scanner : scanner de malwares PrestaShop (lecture seule) Images
Genisoft Security Scanner est un module PrestaShop (1.7.1 à 9) qui contrôle la base de données et les fichiers à la recherche de webshells, de skimmers de carte bancaire et de la persistance qui provoque les ré-infections. Il est 100 % en lecture seule : il ne modifie ni ne supprime rien. Analyse planifiable par cron, alerte e-mail, historique. Aucune donnée envoyée à l'extérieur. Paiement unique de 129 €.
| Ce que c'est | Un scanner de sécurité pour PrestaShop qui contrôle la base de données et les fichiers, en lecture seule |
|---|---|
| Version | 5.0.2 |
| Compatibilité | PrestaShop 1.7.1 à 9.x, PHP 5.6 à 8.4 (PrestaShop 9 exige PHP 8.1 ou plus). Testé sur PrestaShop 1.7.1.2, 1.7.4.4, 1.7.6.9 et 1.7.7.8 (PHP 7.1 et 7.4), sur 9.1.5 en production et sur 9.2. |
| Langues | Français et anglais (autres langues possibles via les traductions de PrestaShop) |
| Ce qu'il fait | Détecte, classe et explique. Il ne répare ni ne supprime rien. |
| Données | Aucun appel à un service externe : les résultats restent sur votre boutique |
| Licence | Une boutique de production et ses copies de test ou de développement |
| Prix | 129 € en paiement unique, mises à jour et support par e-mail pendant 12 mois |
| Livraison | Le module (zip) et deux guides PDF en téléchargement après la commande |
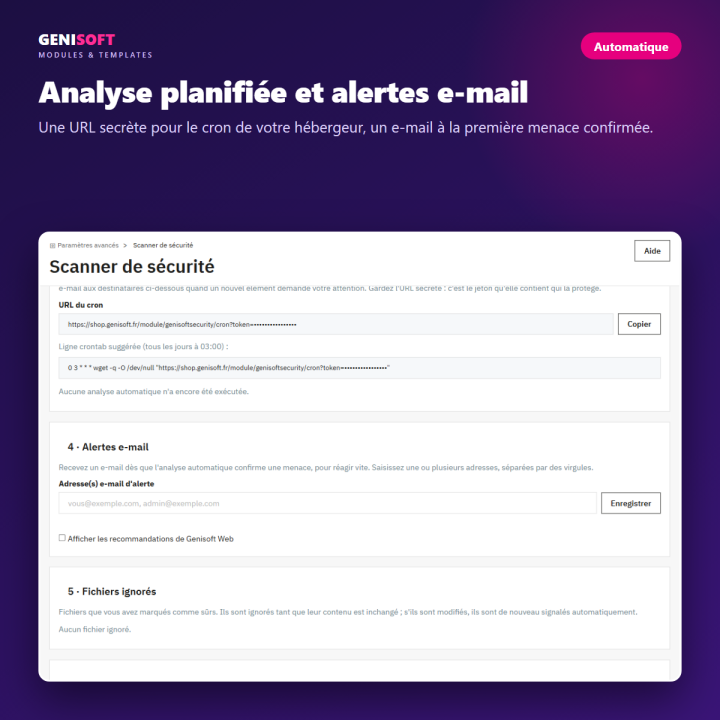
Tutoriel dans le back-office : contrôle de la base de données, analyse des fichiers, URL du cron, alertes e-mail, historique et modules vulnérables. Voir aussi la vidéo sur YouTube.
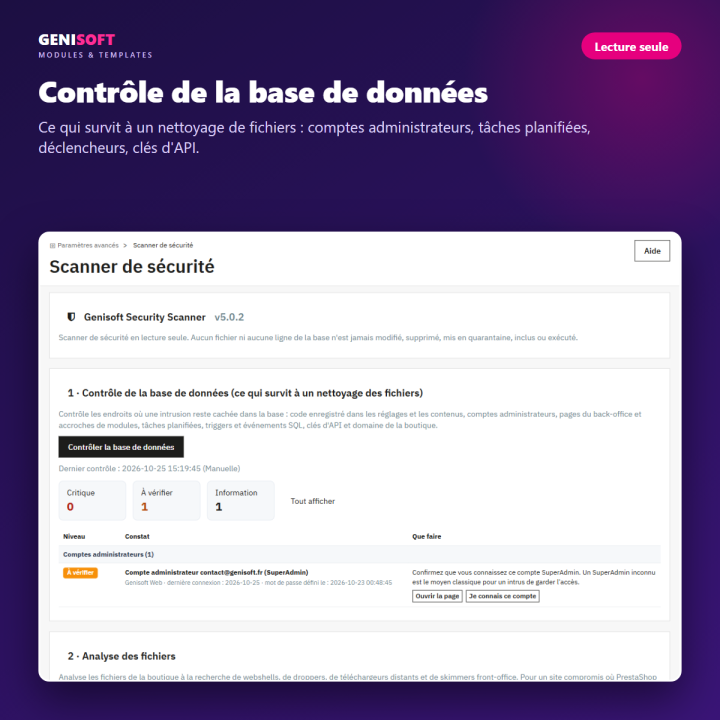
Genisoft Security Scanner est un module d'administration PrestaShop qui recherche les traces d'une intrusion. Il contrôle la base de données et les fichiers de votre boutique, classe chaque élément trouvé (Critique, À vérifier, Information) et indique quoi faire, avec un lien vers la page du back-office concernée. C'est un outil de détection : il ne modifie jamais rien.
Quand une boutique PrestaShop a été piratée, l'infection revient souvent depuis la base de données : code caché dans les réglages ou les contenus, comptes administrateurs ajoutés, tâches planifiées, déclencheurs SQL. Un nettoyage de fichiers laisse cette persistance en place, et la boutique est infectée de nouveau quelques jours plus tard. Le module contrôle les deux endroits pour la retrouver.
Le module compare la version de vos modules installés (actifs ou non) avec des failles critiques publiées dans des avis publics. Sa liste couvre 8 modules : AP Page Builder, Faceted Search, Advanced Popup Creator, Monetico Paiement, Products Alert, Product Comments, PrestaPDF et UPS Shipping. Un résultat vide ne prouve pas que vos autres modules sont sûrs.
Oui : il est 100 % en lecture seule. Il ne modifie, ne supprime, ne met en quarantaine, n'inclut et n'exécute jamais aucun fichier ni aucune ligne de base de données. Il envoie uniquement des requêtes SELECT et SHOW. Les empreintes de mots de passe et les jetons de réinitialisation ne sont jamais lus. Chaque action demande l'autorisation de l'onglet « Scanner de sécurité » du back-office : « voir » pour lancer les analyses, « modifier » pour changer les réglages ou marquer un élément comme vérifié.
Chaque élément indique ce qu'il faut faire et renvoie vers la page du back-office concernée. Les comptes SuperAdmin sont listés jusqu'à ce que vous confirmiez les connaître, et un SuperAdmin nouveau ou modifié est signalé de nouveau. Pour un fichier que vous avez examiné et jugé sûr, « Ignorer ce fichier » enregistre son empreinte : s'il est modifié plus tard, il est signalé de nouveau automatiquement.
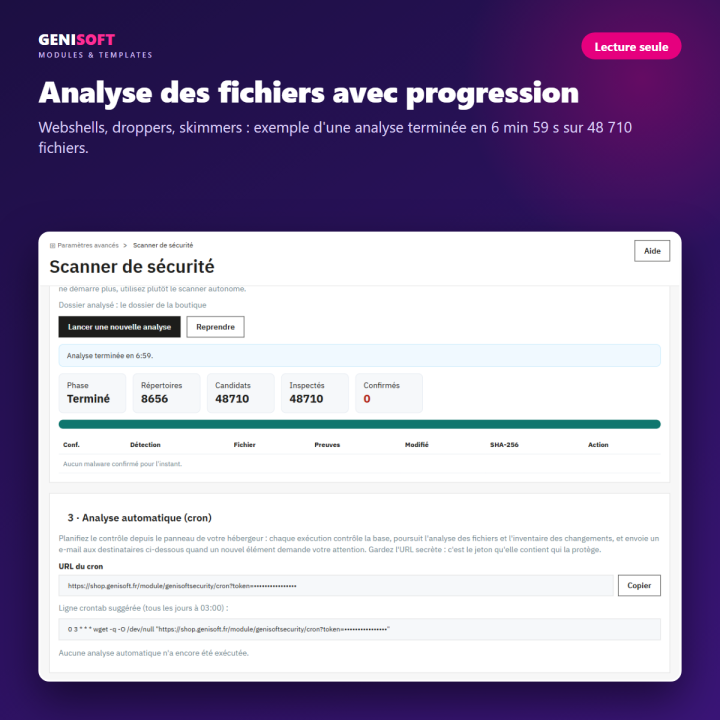
php index.php "fc=module&module=genisoftsecurity&controller=cron" dans le dossier de la boutique. Chaque exécution contrôle la base, poursuit l'analyse des fichiers et l'inventaire des changements.Les résultats de la base, qui contiennent des adresses e-mail d'administrateurs, sont stockés dans une table de la base de votre boutique. L'état des analyses est stocké dans un dossier à nom aléatoire créé à l'installation et protégé par un .htaccess. Aucune donnée n'est envoyée à un service externe. La désinstallation supprime les réglages, la table et tous les fichiers écrits par les analyses.
La licence couvre une boutique de production et ses copies de test ou de développement. La revente, la redistribution et la publication du module sont interdites. Les mises à jour et le support par e-mail (contact@genisoft.fr) sont inclus pendant 12 mois.
Non : il ne modifie rien. Il lit seulement la base de données (requêtes SELECT et SHOW) et les fichiers.
Non. Il vous indique le fichier ou l'élément concerné et quoi faire. Faites vérifier chaque détection avant de supprimer quoi que ce soit.
Lancez une analyse : le module recherche des webshells, des skimmers de carte bancaire, des comptes administrateurs inconnus, des tâches planifiées et des déclencheurs suspects. Un résultat vide ne garantit pas l'absence d'intrusion : faites aussi vérifier vos accès et vos journaux.
La persistance se cache souvent dans la base de données : réglages, comptes administrateurs, tâches planifiées, déclencheurs SQL. Le module contrôle ces endroits et signale tout fichier qui réapparaît entre deux analyses.
Gardez une copie du fichier, vérifiez-le, puis faites nettoyer la boutique par une personne compétente : suppression du fichier, changement de tous les mots de passe et clés, correction de la faille d'entrée. Le module indique ce qu'il a trouvé et où, mais il ne nettoie pas à votre place.
Non : le module a besoin de PrestaShop pour s'exécuter.
L'analyse des fichiers se fait pas à pas, avec pause et reprise. Sur une grande boutique, elle peut durer plusieurs minutes : planifiez-la la nuit.
PrestaShop 1.7.1 à 9.x et PHP 5.6 à 8.4. PrestaShop 9 exige PHP 8.1 ou plus.
Non, c'est un paiement unique. Les mises à jour et le support par e-mail sont inclus pendant 12 mois.
Non : le module n'appelle aucun service externe. Les e-mails d'alerte partent avec les réglages de messagerie de votre boutique.
Outil de détection : aucune garantie de détection complète.
 Paiement sécurisé
 Téléchargement immédiat
 Testé sur PrestaShop 9.2